핵심 메시지: AI 도입 속도가 빨라질수록 보안 허점과 인프라 유지 비용이라는 물리적 한계가 실무 전반의 병목으로 작용하고 있습니다.
생성형 AI 생태계가 성능 확장 경쟁을 넘어 보안 취약성과 인프라 비용이라는 실질적인 한계에 직면했습니다. 브라우저 샌드박스 탈취부터 데이터센터 환경 규제 리스크까지, 오늘 터진 소식들은 기술의 속도보다 시스템의 통제가 우선되어야 함을 증명합니다.
1. 심층 분석
[심층 분석] ChatGPT 아티팩트 취약점: MathLive 가상 키보드와 CSP 우회로 이뤄진 계정 탈취 공격
샌드박스 내부의 iframe 코드가 부모 페이지의 DOM에 접근해 세션 데이터를 탈취한 공격 체인의 전말.
팩트 요약
- Parameter Labs 연구진은 ChatGPT의 HTML 미리보기(아티팩트) 기능에서 임의 계정 탈취가 가능한 취약점을 발견했다.
- OpenAI는 MathLive 라이브러리의 postMessage 처리 결함과 YouTube oEmbed CSP 허용점을 악용한 공격 체인에 대해 5,000달러의 버그바운티를 지급했다.
기술적 해설
OpenAI는 사용자가 작성하거나 생성한 HTML 코드를 샌드박스 처리된 iframe 안에서 렌더링한다. 그러나 그래프 지원을 위해 포함된 MathLive JavaScript 라이브러리의 가상 키보드 호출 코드가 postMessage()를 통해 부모 페이지로부터 메시지를 수신할 때 innerHTML을 무분별하게 처리하면서 문제가 발생했다. 샌드박스 내부에 있던 임의의 iframe이 이 메서드를 호출해 부모 페이지에 임의의 HTML을 삽입할 수 있었고, CSP 규칙이 YouTube 도메인의 스크립트 로드를 허용하고 있다는 점을 이용해 JavaScript 실행 권한을 획득했다.
심층 분석 & 비하인드 스토리
Parameter Labs가 공개한 보안 취약점은 LLM 기반 인터페이스가 외부 코드를 실행하는 샌드박스 아키텍처에서 발생할 수 있는 구조적 허점을 정확히 파고들었다. OpenAI는 Canvas(현 HTML 미리보기) 환경에서 사용자 생성 콘텐츠와 시스템 내부 UI 컴포넌트 간의 격리를 엄격하게 유지하려 했으나, 그래프 기능을 위해 도입한 MathLive 라이브러리의 메시지 수신 로직이 방어벽의 틈새가 되었다. postMessage API를 통한 통신 과정에서 수신 측이 입력값을 적절히 검증하지 않고 innerHTML로 직접 DOM에 반영한 것이 화근이었다. 더 흥미로운 지점은 엄격한 CSP 설정 속에서도 허용된 예외 조항인 YouTube oEmbed 엔드포인트를 우회로 삼아 스크립트 실행에 성공했다는 대목이다. 대규모 언어 모델 인터페이스가 단순한 텍스트 채팅을 넘어 실행 가능한 코드 런타임과 웹 애플리케이션 프리뷰를 품을수록, 전통적인 웹 보안에서 다뤄지던 DOM 기반 XSS와 프레임 간 통신 취약점이 그대로 재현된다는 사실을 보여준다. 5,000달러라는 포상금 규모는 취약점의 파급력과 리스크에 비해 지나치게 적다는 평가가 지배적이며, 향후 에이전트 기반 인터페이스와 코드 인터프리터 환경을 운영하는 모든 플랫폼에 근본적인 보안 재점검을 요구하고 있다.
한계
OpenAI가 지급한 5,000달러의 버그바운티는 계정 탈취와 사적 데이터 유출이 가능한 원격 코드 실행 수준의 취약점 심각도에 비해 현저히 낮게 책정되었다는 지적을 피하기 어렵다. 단순한 단일 버그가 아니라 라이브러리의 메시지 핸들러, iframe 샌드박스 격리 한계, CSP 허용 도메인의 특수성까지 복합적으로 엮어낸 공격 체인임에도 불구하고 보상 금액이 과소 평가된 면이 있다.
관전 포인트 & 팁
샌드박스 내부 iframe과 부모 페이지 간의 postMessage 통신 경로 및 서드파티 스크립트 허용 목록(CSP) 설정을 즉시 점검해야 한다.
🔗 Simon Willison's Weblog 바로가기 ↗
2. 핵심 브리핑
[브리핑] Kyle Kingsbury의 Jepsen 테스트 결과와 문서 신뢰도 하락 경고
생성형 AI로 코딩과 문서 작성이 쉬워진 시대, 소프트웨어 시스템의 신뢰 지표는 어떻게 무너지고 있는가.
팩트 요약
- Simon Willison's Weblog에 2026년 11월 1일 게재된 Kyle Kingsbury의 Jepsen(분산 시스템 안정성 테스트 도구) 결과 인용
- ParticleDB 1.1.4 버전 테스트를 통해 대규모 언어 모델이 문서와 소프트웨어, 조직 자체의 신뢰도를 어떻게 침식하는지 지적
- October inflection point와 바이브 코딩 RTS 게임 개발 등 최근 기술 트렌드 아티클과 연계됨
기술적 해설
Jepsen은 분산 데이터베이스의 일관성과 결함 허용 범위를 검증하는 오픈소스 테스트 프레임워크다. 이 문맥에서 대규모 언어 모델이 만들어낸 정교한 문서와 코드가 성숙한 시스템의 외관을 손쉽게 모방하면서, 시스템의 실제 안정성과 문서 간의 괴리가 커지는 구조적 문제를 다룬다.
왜 중요한가?
시스템 관리자와 엔지니어는 이제 잘 작성된 문서와 깔끔한 코드베이스가 실제 시스템의 안정성을 보증하지 않는 환경에서 새로운 검증 비용을 치러야 한다.
한계
ParticleDB 1.1.4의 구체적인 Jepsen 테스트 실패 항목이나 세부 재현 데이터가 본문에서 생략되어 있어, 문서 신뢰도 하락이라는 거시적 주장에 비해 개별 시스템의 기술적 결함 양상을 직접 대조하기 어렵다.
관전 포인트 & 팁
신규 소프트웨어 프로젝트나 외부 라이브러리를 도입할 때 문서의 완성도 대신 테스트 코드와 실제 분산 환경 장애 주입 결과를 우선적으로 검증하라.
🔗 Simon Willison's Weblog 바로가기 ↗
[브리핑] datasette-llm 0.1a9
Datasette Agent가 LLM 플러그인의 기본 모델 설정을 자동으로 상속받도록 업데이트되었다.
팩트 요약
- 2026년 10월 31일 Simon Willison 배포
- datasette-llm 0.1a9 버전 공개
- uvx 실행 명령에서 모델 명시 과정 생략 가능
기술적 해설
datasette-llm은 SQLite 데이터베이스 탐색 도구인 Datasette 환경에서 LLM 기능을 연동하는 파이썬 플러그인이다. 이번 0.1a9 업데이트로 하부 LLM 라이브러리에 설정된 기본 모델을 자동으로 읽어오도록 동작 방식을 수정했다.
왜 중요한가?
명령어 입력 시 매번 모델 인자를 전달할 필요가 없어지면서 로컬 SQLite 데이터 분석 에이전트 구동 단계가 간소화되었다.
한계
기본 모델 자동 상속 기능은 편의성을 높이지만, 사용자가 명시적으로 모델을 고정하지 않은 상태에서 환경 설정이 꼬였을 때 의도하지 않은 API 비용이 발생할 수 있는 리스크가 존재한다.
관전 포인트 & 팁
uvx --with datasette-agent datasette content.db --internal internal.db 명령으로 설정 파일 수정 없이 구동되는지 확인한다.
따라 해보기 (재현 가이드)
도구 체인: Python, uvx, datasette, datasette-agent, datasette-llm
- 터미널에서 최신 패키지 포함하여 실행: uvx --with datasette-agent datasette content.db --internal internal.db
- 별도의 -s plugins.datasette-agent.default_model 인자 없이 정상 작동하는지 확인
실패 지점: LLM 라이브러리에 기본 모델이 사전에 설정되어 있지 않으면 에러 발생. 대체 방법: llm 패키지 설정을 통해 기본 모델 지정 후 재실행.
내 환경에 적용하기
개인 로컬 환경의 SQLite 데이터베이스 파일(content.db) 경로를 자신의 분석 대상 파일로 교체하여 적용한다. 추가 비용은 사용하는 LLM API 과금 정책에 따른다.
🔗 Simon Willison's Weblog 바로가기 ↗
[브리핑] 카카오, 한국어 검색 성능 강화한 카나나-2 임베딩 모델 오픈소스 공개
정확한 키워드가 없어도 문맥과 의미로 관련 정보를 찾아내는 카카오의 새 임베딩 모델이 허깅페이스에 풀렸다.
팩트 요약
- 카카오는 30억(3B)과 13억(1.3B) 파라미터 규모의 카나나-2 임베딩 모델 2종을 허깅페이스에 지난달 29일 공개했다.
- 30억 모델은 한국어 검색 평가 나노-베이어에서 0.6088점, 코리트리벌 평가에서 0.8211점을 기록해 비교 대상 모델 중 가장 높은 점수를 보였다.
- 두 모델 모두 최대 4096토큰의 입력을 지원하며, 마트료시카 표현 학습을 적용해 서비스 환경에 맞춰 벡터 차원을 128~2560차원으로 조절할 수 있다.
기술적 해설
양방향 어텐션 방식을 적용해 문장 내 단어들의 앞뒤 맥락을 함께 반영하고, 평균 풀링을 통해 전체 문장의 의미를 하나의 벡터로 압축한다. 13억 파라미터 모델은 지식 증류 기법을 적용해 소형화하면서도 검색 성능을 유지했다.
왜 중요한가?
기업 내부 문서 검색 시스템이나 개인화 에이전트 구축 시, 한국어 맥락 이해도가 높은 오픈소스 임베딩 모델을 자체 인프라에 직접 올려 연산 비용과 검색 정확도를 조율할 수 있게 된다.
한계
카카오가 공개한 벤치마크에서는 한국어 검색 과제에서 우수한 점수를 기록했으나, 영어 MTEB v2 평가 등 일부 글로벌 벤치마크에서는 큐웬3 임베딩 4B 등에 비해 낮은 점수를 보여 다국어 범용성 측면에서의 한계가 존재한다.
관전 포인트 & 팁
허깅페이스에서 모델과 카나나 오픈 라이선스 조건을 내려받아 사내 RAG 파이프라인의 한국어 검색 정확도와 벡터 차원별 리소스를 직접 테스트하라.
따라 해보기 (재현 가이드)
- 허깅페이스에서 카나나-2-3B-임베딩 또는 카나나-2-1.3B-임베딩 레포지토리 접속
- Python 및 PyTorch 환경에서 Hugging Face Transformers 라이브러리를 통해 모델 로드
- 텍스트 입력 후 평균 풀링을 거쳐 임베딩 벡터 추출
- 마트료시카 표현 학습 적용 여부에 따라 출력 벡터 차원을 슬라이싱하여 벡터 데이터베이스에 저장
- 실패 지점: 긴 문서 입력 시 4096토큰 제한 초과로 인한 잘림 발생 가능 -> 청크 단위 분할 전처리 필요
내 환경에 적용하기
상용 API 대신 자체 서버에 오픈소스 모델을 직접 호스팅하여 비용을 절감하려는 개발팀에 적합하며, 상업적 이용 시 카나나 오픈 라이선스 준수 여부를 법무 검토해야 한다.
[브리핑] 서울시, 서울대와 손잡고 서울 AI 허브에 피지컬 AX 센터 구축
서울시가 서울대학교와 협력해 2027년 상반기까지 서울 AI 허브에 생활로봇 실증 리빙랩을 구축한다.
팩트 요약
- 서울시와 서울대학교는 지난달 30일 피지컬 AI 산업 육성을 위한 업무협약을 체결.
- 서울 AI 허브 메인센터 4층 612㎡ 공간에 주거환경을 재현한 '피지컬 AI 일상지원 리빙랩' 조성.
- 서울대 H-PAIR 국가연구소는 과기정통부·교육부 사업으로 최대 10년간 총 1000억원의 국비를 지원받으며, 이 중 일부를 연계해 연간 5개 내외 스타트업의 로봇 실증 지원.
기술적 해설
인간중심 피지컬 AI 로보틱스 국가연구소(H-PAIR)의 초학제 연구조직이 기계, 전기전자, 컴퓨터, 의학 등 16개 학과 교수 41명의 원천기술을 바탕으로 일상지원, 신체증강, 체내로봇 분야의 기술 검증을 수행한다.
왜 중요한가?
개별 스타트업이 구축하기 어려운 거실과 주방 형태의 주거 실증시설을 공용으로 활용하여 돌봄·이동 보조 로봇의 현장 테스트 비용과 기간을 단축한다.
한계
1000억 원의 국가연구소 전체 예산이 서울 AI 허브 실증시설에 직접 투입되는 것이 아니므로, 개별 스타트업이 체감하는 실질적 자금 지원 규모와 인프라 접근성은 제한될 수 있다.
관전 포인트 & 팁
2027년 상반기 리빙랩 개소 시점에 맞춰 연간 5개사 이내의 실증 지원 사업 공고와 참여 요건을 확인해야 한다.
[브리핑] 핀란드 경찰, 구글 AI 데이터센터 환경법 위반 형사 수사 착수
구글의 21조 원 규모 AI 데이터센터 건설 현장에서 환경영향평가 전 40만 그루 벌채와 수질 오염 의혹으로 경찰 수사가 시작되었다.
팩트 요약
- 로이터 및 가디언 보도에 따르면 핀란드 경찰은 무호스와 오탄매키 구글 데이터센터 부지에서 환경법 위반 혐의로 자회사 투이케 핀란드를 수사 중이다.
- 무호스 330헥타르, 오탄매키 200헥타르 부지에서 각각 25만 그루, 15만 그루 등 총 40만 그루의 나무가 벌채되었다.
- 핀란드 전력망 운영사 핑그리드는 신규 데이터센터 수요로 국가 전력 소비가 향후 몇 년간 최대 40% 증가할 수 있다고 전망했다.
기술적 해설
대규모 AI 연산 인프라는 막대한 전력 소비와 냉각수를 필요로 하며, 부지 조성 과정에서 대규모 토목 공사와 배수 시설 설치가 수반된다. 투이케 핀란드는 환경영향평가 완료 전 산림 벌채와 토지 정리 작업을 진행해 수질보호법 위반 및 야생동물 서식지 훼손 조사를 받고 있다.
왜 중요한가?
유럽 내 AI 인프라 확장을 추진하는 테크 기업들은 현지 전력망 부하 및 환경 규제 리스크로 인해 인허가 지연과 형사 처벌 가능성이라는 직접적 장애물에 직면했다.
한계
구글은 산림법에 따라 적법하게 작업했다고 해명했으나, 핀란드 감독청은 제출된 수자원 관리 계획만으로는 폭우와 산성 암석층 오염을 통제하기 어렵다고 판단해 실무적 리스크가 해소되지 않았다.
관전 포인트 & 팁
해외 데이터센터 인프라 투자 시 환경영향평가 완료 여부와 수자원·전력망 연계 계획에 대한 법적 리스크를 먼저 검토해야 한다.
[브리핑] 테크 CEO들의 기괴한 AI 찬양, 소비자와의 괴리인가 마케팅 실패인가
실리콘밸리 경영진들이 일상적 인간 소통까지 AI로 대체하려는 발언으로 대중적 반발을 사고 있다.
팩트 요약
- TechCrunch 팟캐스트 Equity에서 마리사 메이어, 샘 알트만, 마크 저커버그 등의 AI 활용 발언 분석
- 데이팅 앱 CEO 휘트니 울프 허드가 AI 에이전트 간의 사전 데이팅 구상 제안
- 앤스로픽의 기업공개(IPO)를 앞두고 월가의 과도한 AI 지출 회의론 확산
기술적 해설
실리콘밸리 리더들은 자녀 양육, 데이트 주선, 비행기 예약 등 일상의 모든 마찰을 AI로 최적화하려는 제품 전략을 고수하고 있다. 이는 평균적인 소비자가 일상에서 겪는 실제 고통 지점과 일치하지 않는 구조적 괴리를 낳고 있다.
왜 중요한가?
기업들이 실제 대중의 삶과 동떨어진 유스케이스를 마케팅 전면에 내세울수록 소비자의 기술 회의론과 사회적 반발은 거세지고 있다.
한계
테크 리더들의 발언이 제품 결함인지 마케팅 실패인지에 대한 논쟁은, 기업이 실제 시장 수요보다 자사 제품의 사용률을 억지로 끌어올리려는 공급 주도형 전략의 한계를 가린다.
관전 포인트 & 팁
기술 도입의 편의성이 오히려 인간 관계의 단절을 초래하는지 검토해야 한다.
[브리핑] Adobe 연구진, 전문 편집 도구 조합하는 이미지 편집 에이전트 EditAgent 공개
범용 이미지 편집 모델이 복잡한 지시를 처리할 때 실패하는 비율이 40퍼센트를 넘는 이유와 해결책.
팩트 요약
- Adobe Research와 UC San Diego가 공동 개발한 EditAgent는 범용 편집기와 회전·확대·선명화 등 특수 도구를 조합해 이미지를 수정한다.
- 600개의 편집 테스트에서 범용 모델 Flux-2-Klein-9B는 42.7퍼센트의 확률로 실패한 반면, 특수 도구는 해당 실패의 약 3분의 2를 해결했다.
- 표준 언어 모델이 근접 컷, 변화 맵, 밝기 및 색상 통계 데이터를 바탕으로 병렬 생성된 변형본을 평가해 기존 미세조정 평가 모델보다 높은 정확도를 기록했다.
기술적 해설
EditAgent는 사용자 요청을 하위 단계로 쪼개고, 각 단계마다 범용 편집 모델과 특수 목적 도구를 병렬로 실행한다. 대형 언어 모델이 시각적 추정 대신 밝기, 색상, 변화 맵 등의 수치 데이터 검증 레코드를 기반으로 최적의 결과물을 선택한다.
왜 중요한가?
에이전트가 단독 편집기 대비 약 10배의 연산량을 소모하지만, 검증된 출력 데이터로 더 빠른 편집 모델을 학습시키는 파이프라인 구축이 가능해진다.
한계
단일 편집기 대비 약 10배에 달하는 연산 비용이 소모되므로 실시간 인터랙션보다는 오프라인 배치 처리나 파인튜닝 데이터셋 구축 용도에 제한된다.
관전 포인트 & 팁
Adobe Creative Cloud 제품군에 적용된 에이전트 기능의 백엔드 도구 선택 및 자체 검증 파이프라인의 구조를 검토할 것.
[브리핑] Qwen3.5-4B 가중치 안에 닌텐도 NES 에뮬레이터를 구겨 넣은 nesformer
대규모 언어 모델의 가중치 자체를 CPU와 메모리로 활용해 닌텐도 NES ROM을 구동하는 실험적 프로젝트가 등장했다.
팩트 요약
- 주체: Drew Breunig
- 대상: Qwen3.5-4B
- 기반 아이디어: divagr.com/blog/qwenputer의 qwenputer
- 참고 테스트: Christopher Pow가 15년 전에 공개한 NES CPU 적합성 테스트
기술적 해설
Drew Breunig은 LLM의 가중치 내부에 NES(Nintendo Entertainment System)의 6502 CPU 에뮬레이터를 구현했다. qwenputer 아키텍처를 응용하여 모델 가중치와 CLI 환경으로 ROM 파일을 실행한다.
왜 중요한가?
언어 모델의 연산 능력을 텍스트 생성 외의 저수준 하드웨어 에뮬레이션 용도로 확장할 수 있는지 검증하는 실무적 테스트베드를 제공한다.
한계
현재 에뮬레이터 구동 속도가 매우 느리며 실용적인 성능을 보여주지는 않는다.
관전 포인트 & 팁
GitHub의 dbreunig/nesformer 레포지토리에서 구현 방식을 확인하고 가중치 기반 에뮬레이션의 한계 선을 파악한다.
🔗 Simon Willison's Weblog 바로가기 ↗
[브리핑] AirFlick Drop: 모바일 앱 설치 없는 윈도우용 크로스플랫폼 파일 전송 오픈소스 도구
모바일 앱을 설치하지 않고 아이폰이나 안드로이드에서 윈도우 PC로 최대 15GB 파일을 바로 전송하는 오픈소스 프로젝트가 공개됐다.
팩트 요약
- 지원 파일 크기: 최대 15GB
- 주요 구성 요소: Python 기반 Flask 서버 및 PyQt6 데스크톱 GUI
- 라이선스: MIT 라이선스
기술적 해설
Python 기반의 server.py가 HTTP 4MB 청크 스트리밍을 처리하며, tunnel.py는 Cloudflare Tunnel을 통해 모바일 기기와 데스크톱 간의 로컬 및 원격 연결을 중계한다.
왜 중요한가?
애플 생태계와 안드로이드 생태계 사이에서 파일 전송 시 겪던 케이블 연결이나 클라우드 경유 불편함을 로컬 Wi-Fi와 웹 표준 기반으로 해결한다.
한계
웹RTC 기반 클론 서비스들과 마찬가지로 네트워크 환경 전환 시 연결 안정성과 방화벽 설정에 따른 실제 전송 성공률을 프로덕션 환경에서 직접 테스트해봐야 한다.
관전 포인트 & 팁
GitHub 레포지토리를 클론하고 requirements.txt 설치 후 main_window.py를 실행하여 로컬 환경에서 전송 속도와 안정성을 검증할 것.
따라 해보기 (재현 가이드)
- Git clone https://github.5com/k39139215-gif/airflick-drop.git 명령어로 레포지토리를 내려받는다.
- pip install -r requirements.txt로 파이썬 의존성을 설치한다.
- python main_window.py를 실행해 데스크톱 컴패니언 앱과 QR 코드를 활성화한다.
- 모바일 브라우저로 QR 코드를 스캔하고 파일을 선택해 전송 테스트를 진행한다.
내 환경에 적용하기
개인 로컬 네트워크 환경이나 사내 인프라에서 파일 공유 유틸리티로 활용할 수 있으며, Cloudflare Tunnel 설정을 자체 인프라에 맞게 수정하여 보안 정책을 조정할 수 있다.
🔗 Hacker News (Show HN) 바로가기 ↗
3. 실전 AI 활용 & 워크플로우
[실전 사례] 클라우드플레어, eMudhra 취약 키 사태 이후의 분석과 방어 조치
인터넷 보안을 지키는 인증 기관이 가상 조합 잠금장치의 비밀번호로 숫자 4를 골랐을 때 어떤 일이 벌어졌는가?
팩트 요약
- 2026년 10월 19일, eMudhra의 8개 취약 키(4, 56, 66, 115, 155, 156, 230, 237) 노출 확인
- 클라우드플레어는 4시간 만에 소스 코드 AI 분석을 완료하고 고영향 시스템 패치 완료
- 일주일 동안 취약한 eMudhra 키로 시도된 핸드셰이크 약 22,000건 감지
기술적 해설
인증 기관(CA)의 중간 사설 키가 공개 인증서 자체에서 즉시 복구될 수 있는 취약성으로 인해, 공격자가 유효한 인증서를 임의로 생성할 수 있는 상태가 되었다. 클라우드플레어는 Pingora 프록시 로깅을 추가해 취약한 키로 서명된 인증서 제시를 추적하고, 챌린지 페이지에 프로브 연결을 보내 방문자의 취약 여부를 간접 측정했다.
왜 중요한가?
인증 기관의 무결성 손상은 웹 전체의 신뢰 체인을 흔들며, 기업은 즉시 트래픽 프록시와 시스템에서 취약한 키를 거부하도록 패치를 적용해야 한다.
한계
eMudhra는 키 생성 스크립트의 실수를 인정하고 공개 CA 사업 철수를 발표했으나 아직 해당 스크립트를 공유하지 않았으며, 최신 브라우저는 대부분 패치되었으나 봇과 오래된 브라우저, 안드로이드 웹뷰 등의 임베디드 브라우저는 여전히 취약하다.
관전 포인트 & 팁
서버 및 클라이언트 환경에서 eMudhra의 취약한 중간 키를 신뢰 목록에서 완전히 배제했는지 확인한다.
따라 해보기 (재현 가이드)
- 도구 체인: Pingora 프록시, 사용자 정의 TLS 로깅 모듈
- 입력: 외부 TLS 연결 시도 및 인증서 체인
- 처리 과정: Pingora 아웃바운드 서비스에 로깅 규칙을 추가하여 eMudhra 취약 키로 서명된 인증서 핸드셰이크 탐지
- 출력: 취약 키를 사용한 핸드셰이크 시도 횟수 및 SAN(Subject Alternative Names) 불일치 로그
- 실패 지점 및 대체 방법: 직접적인 방문자 브라우저 테스트가 불가능하므로 challenge 페이지를 통한 간접 프로브 연결(ca1, ca2 엔드포인트) 활용
내 환경에 적용하기
- 대체 도구: 자체 프록시 서버(Nginx, Envoy 등)의 TLS 핸드셰이크 로깅 및 검증 스크립트
- 비용: 자체 인프라 로그 수집 및 분석 리소스 비용
- 필요 기술 수준: TLS 인증서 체인 검증 및 네트워크 트래픽 분석 역량
- 위험/제약: 클라이언트 연결을 끊지 않고 간접적으로 취약성을 파악해야 하므로 트래픽 왜곡(봇 등)을 고려해야 함
4. AI 유튜브 리뷰
[유튜브 리뷰] OpenAI가 지수 시간 가설을 반박했다고 주장하는 논문 리뷰
📺 리뷰 대상 영상 정보
- 채널: Two Minute Papers | 게시 시점: 2026-10-30 (약 53시간 전) | 조회수: 약 43.5만 회
- 원본 영상: OpenAI Claims It Just Did The Impossible ↗
2026-10-30 유튜브 채널 Two Minute Papers에 업로드된 OpenAI Claims It Just Did The Impossible 영상(조회수 약 43.5만 회)이 개발자 커뮤니티에서 큰 관심을 받고 있습니다.
팩트 요약
- Two Minute Papers 채널에서 OpenAI가 발표한 지수 시간 가설(Exponential Time Hypothesis) 관련 논문 내용을 다룸
- 영상 공개 시점: 2026년 10월 30일
- 조회수: 약 43.5만 회 기록
기술적 해설
OpenAI가 공개한 프리프린트 논문 The Exponential Time Hypothesis is False 내용을 기반으로 계산 복잡도 이론의 핵심 가설 중 하나인 지수 시간 가설에 대한 새로운 접근과 연산 기법을 해설한다.
왜 중요한가?
컴퓨팅 복잡도 이론과 알고리즘 최적화 영역에서 기존의 이론적 한계를 다루는 시도가 실제 시스템 성능과 암호학, 최적화 문제 해결에 어떤 파장을 일으킬지 검토해야 한다.
한계
영상은 OpenAI의 주장과 논문 초안의 내용을 시각적으로 흥미롭게 전달하나, 복잡한 이론적 증명이 실제 하드웨어 환경이나 대규모 실무 프로덕션 연산에서 어떤 실질적 단축을 가져오는지에 대한 벤치마크 검증은 부족하다.
관전 포인트 & 팁
OpenAI의 공식 GitHub 레포지토리에 올라온 논문 원문 PDF를 직접 다운로드하여 복잡도 이론 증명의 전제 조건을 검토해야 한다.
따라 해보기 (재현 가이드)
- GitHub 저장소(openai/math)에서 preprints/The-Exponential-Time-Hypothesis-is-False-October-25-2026/paper.pdf 파일 다운로드
- 논문의 주요 증명 챕터에서 지수 시간 가설 반박의 수학적 가정 확인
- 자체 계산 복잡도 모델에 적용하여 시뮬레이션 수행
내 환경에 적용하기
학술 연구 목적이나 이론 컴퓨터 과학 연구실 환경에서 수학적 증명 검증용으로 활용하며, 일반 비즈니스 시스템이나 웹 서비스 개발 환경에서는 직접 적용하기 어렵다.
[유튜브 리뷰] 주식시장 충격과 자율형 데이터센터: Peter H. Diamandis의 AI 경제 진단
📺 리뷰 대상 영상 정보
- 채널: Peter H. Diamandis | 게시 시점: 2026-10-31 (약 27시간 전) | 조회수: 약 19.8만 회
- 원본 영상: AI’s Stock Market Fallout, Google’s Profit Problem, and Altman’s “Hold My Beer” Moment | #307 ↗
2026년 10월 31일 업로드된 유튜브 채널 Peter H. Diamandis의 영상(조회수 약 19.8만 회)은 Emad Mostaque와의 대담을 통해 주식시장 변동성과 Google의 수익성 악화, OpenAI의 자율 복제 데이터센터 계획을 해부하며 개발자 커뮤니티의 주목을 받고 있다.
팩트 요약
- 영상 게시일: 2026년 10월 31일
- 출연진: Peter H. Diamandis, Salim Ismail, Dave Blundin, Alexander Wissner-Gross, Emad Mostaque
- 주요 논점: Google 수익성 문제, Alphabet의 주가 하락, Sam Altman의 자율 복제 데이터센터 구상, Tesla Optimus와 Cybercab 경쟁
기술적 해설
대담에서는 대규모 언어 모델 연산 비용 급증에 따른 인프라 제약과, 자율 복제 데이터센터 및 물리적 로보틱스(Tesla Optimus)가 자본적 지출(CapEx) 회수 주기에 미치는 영향을 분석한다.
왜 중요한가?
AI 모델 고도화에 투입되는 막대한 인프라 비용과 주식시장의 냉랭한 반응은 실무 엔지니어들에게 비용 효율화와 추론 최적화의 압박으로 직결된다.
한계
영상은 거시경제적 충격과 인프라 구상을 광범위하게 조명했으나, 자율 복제 데이터센터나 휴머노이드 로봇 상용화에 수반되는 구체적인 하드웨어 수율 문제나 전력망 한계에 대한 기술적 검증은 부족하다.
관전 포인트 & 팁
추론 인프라 비용과 클라우드 자원 할당 계획을 재점검하고, 대규모 모델 의존도를 낮추는 경량화 아키텍처 도입을 검토해야 한다.
📺 Peter H. Diamandis 영상 바로보기 ↗
5. 핫한 오픈소스 AI (GitHub Trending)
[GitHub 트렌딩] Chromium 포크가 아닌 Zig로 작성된 AI 에이전트 전용 브라우저 lightpanda-io/browser
🐙 GitHub 트렌딩 오픈소스 정보
- 저장소: lightpanda-io/browser ↗ | 주 언어:
Zig- 스타 수: 오늘 827 stars today (누적 40,007)
- 프로젝트 개요: Lightpanda: the headless browser designed for AI and automation
AWS EC2 m5.large 환경에서 933개의 실제 웹 페이지를 테스트한 결과, 메모리 사용량은 16배 적고 실행 시간은 9배 빠른 헤드리스 브라우저가 Zig 언어로 구현되었습니다.
팩트 요약
- 레포지토리: lightpanda-io/browser (https://github.com/lightpanda-io/browser)
- 주 언어: Zig
- 벤치마크 결과: 100페이지 기준 메모리 123MB (Headless Chrome 2GB 대비 16배 감소), 실행 시간 5초 (Headless Chrome 46초 대비 9배 단축)
기술적 해설
Chromium을 포크하거나 WebKit을 패치하는 방식 대신 Zig 언어로 처음부터 브라우저 코어를 새로 작성하여 AI 에이전트와 자동화 스크립트 실행 시 불필요한 오버헤드를 제거했습니다.
왜 중요한가?
대규모 웹 크롤링이나 AI 에이전트 구동 시 서버 인프라 비용을 대폭 절감하고 응답 레이턴시를 단축할 수 있습니다.
한계
리눅스 릴리스 바이너리는 glibc에 의존하므로 Alpine 같은 musl 기반 배포판이나 안드로이드 Termux 환경에서는 실행 오류가 발생하며 글리브C 2.35(x86_64) 또는 2.38(arm64) 이상의 환경이 강제됩니다.
관전 포인트 & 팁
터미널에서 앤아치(Arch Linux) 환경인 경우 yay -S lightpanda-nightly-bin 명령어로 최신 나이트리 버전을 설치하여 구동 테스트를 진행하세요.
따라 해보기 (재현 가이드)
- 도구 체인: Homebrew 또는 Linux 환경
- 설치 명령어: curl -L -o lightpanda https://github.com/lightpanda-io/browser/releases/download/nightly/lightpanda-x86_64-linux && chmod a+x ./lightpanda
- 버전 확인: ./lightpanda version
- 실패 지점: musl 기반 리눅스 배포판에서 glibc 누락으로 인한 실행 실패 발생 시 ubuntu:24.04 등 glibc 기반 이미지로 전환
내 환경에 적용하기
로컬 자동화 스크립트나 CI/CD 파이프라인에 Puppeteer 또는 Playwright 연동 시 기존 Chromium 대신 경량화된 Lightpanda 바이너리를 백엔드로 연결하여 자원 소모를 측정합니다.
🧭 오늘의 통합 통찰: 하루치 뉴스를 꿰뚫는 단일 프레임
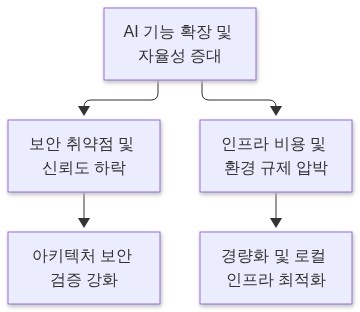
오늘 수집된 기술 소식과 인프라 이슈들을 관통하는 단 하나의 해석 렌즈는 '성능 경쟁의 이면에 가려진 인프라와 보안의 부채 청구서'입니다. 지난 몇 년간 모델의 성능 지표와 에이전트의 자율성 확장에 집중해 온 산업계가 이제는 실무 환경에서의 보안 취약점, 천문학적인 인프라 비용, 그리고 물리적 규제라는 현실적 장벽과 정면으로 부딪히고 있습니다.
첫째로 보안과 신뢰성 영역에서는 시스템의 구조적 허점이 드러나고 있습니다. 챗GPT 아티팩트 취약점은 샌드박스 내부의 iframe과 CSP 설정 부실이 어떻게 계정 탈취 공격으로 이어지는지 보여주었습니다. 또한 인증 기관의 취약 키 사태와 생성형 AI 코딩 도입 이후 숍슨(Jepsen) 테스트로 대표되는 문서 신뢰도 하락은, 자동화된 도구가 만들어내는 결과물을 검증하는 비용이 오히려 증가하고 있음을 시사합니다. 잘 작성된 코드나 문서가 시스템의 안전을 보증하지 않는 시대가 되었습니다.
둘째로 인프라와 자원 효율화는 피할 수 없는 생존 과제로 부상했습니다. 구글의 대규모 데이터센터 건설 현장이 환경법 위반으로 형사 수사에 직면한 사건과, AI 모델 유지 비용에 대한 주식시장의 냉랭한 반응은 무한 확장이 불가능함을 보여줍니다. 반면 이 같은 비용 압박 속에서도 기술적 대안을 찾는 시도 역시 활발합니다. Zig 언어로 작성된 경량 브라우저 lightpanda나 카카오의 한국어 특화 임베딩 모델 오픈소스 공개, 그리고 로컬 에이전트의 구동 간소화는 자원 소모를 줄이고 자체 인프라를 통제하려는 엔지니어링적 대응의 결과물입니다.
결론적으로 현재의 AI 도입 흐름은 무조건적인 기능 확장보다는 비용 통제, 보안 무결성 검증, 그리고 로컬 인프라 최적화 중심의 내실 다지기로 전환되고 있습니다. 실무 엔지니어와 개발자는 이제 새로운 모델의 도입 자체보다, 해당 모델이 가져올 보안 리스크와 인프라 부하를 방어할 아키텍처 설계를 최우선으로 고려해야 합니다.
7. AI 트렌드 맵
생각할 거리
현재 우리 팀이 도입한 AI 에이전트나 자동화 파이프라인에서 보안 샌드박스 설정과 인프라 유지 비용은 실제로 어떻게 통제하고 계십니까?
#AI뉴스 #인공지능 #AI트렌드 #생성형AI #AI브리핑 #오픈소스 #GitHub트렌딩 #테크뉴스